Lighter, un exchange descentralizado de futuros perpetuos, suspendió todos los retiros el lunes 16 de noviembre de 2026 tras un ataque en el que se drenaron unos 10,4 millones de dólares en USDC. Según la propia plataforma, el origen fue la filtración de una clave API de un trader, no un fallo de sus contratos inteligentes. Te cuento qué ha pasado, por dónde se movió el dinero, qué se sabe y qué no, y qué debes hacer si tienes fondos en un exchange descentralizado.
Qué es Lighter
Lighter es un exchange descentralizado (DEX) de futuros perpetuos: permite operar con apalancamiento sobre criptomonedas sin vender el activo, desde contratos inteligentes en Ethereum. Su token, LIT, cotizaba el lunes cerca de 2,6 dólares tras caer más de un 10 % durante el incidente.
Qué ha ocurrido
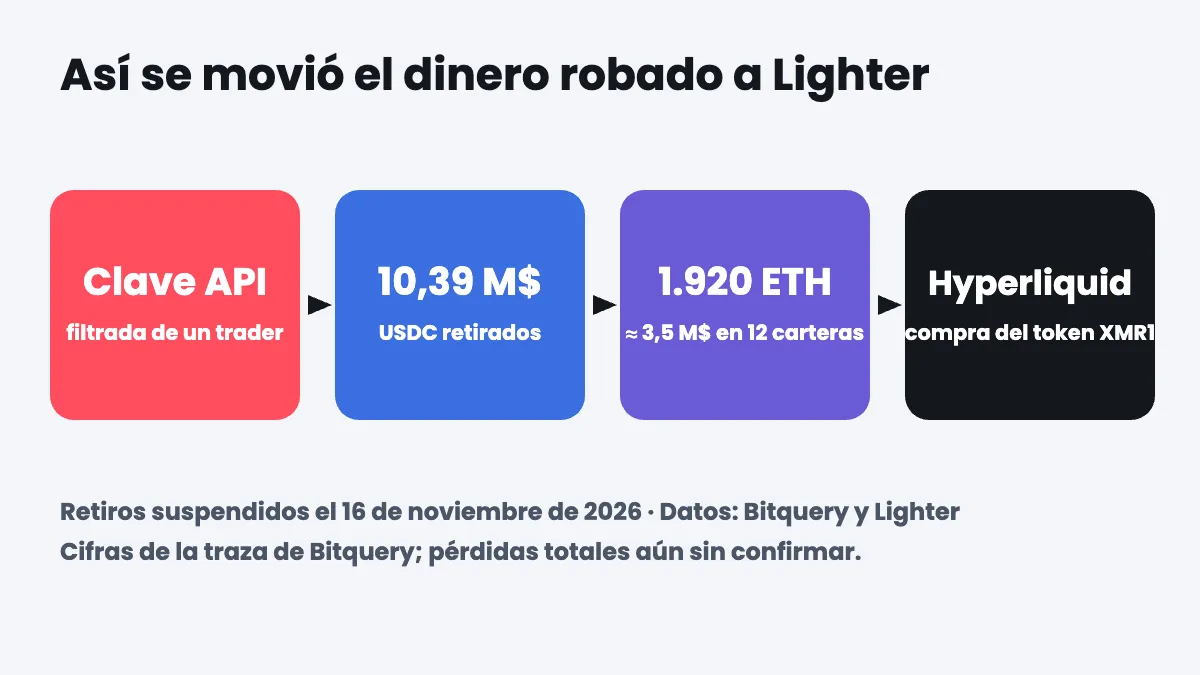
La firma de análisis Bitquery rastreó un retiro de unos 10,39 millones de dólares en USDC desde el contrato de Lighter en Ethereum. Otros investigadores estiman que las pérdidas potenciales podrían llegar a unos 15,5 millones en dos cuentas de creadores de mercado, pero Lighter no ha confirmado esa cifra ni un segundo retiro. Como respuesta, la plataforma suspendió los retiros, activó el «modo Guardian» como precaución y señaló una cartera que cree que pertenece al atacante.
Cómo se produjo: una clave API filtrada
Según Lighter, la causa fue una clave API de trading perteneciente a un trader concreto. Una clave API es una credencial que permite a un programa operar en una cuenta; si cae en manos equivocadas, el atacante puede actuar como si fuera el usuario. Lighter asegura que el protocolo y sus contratos inteligentes no se vieron afectados. Es un matiz importante: no se habría roto el código, sino el control de acceso de cuentas ligadas a creadores de mercado.
Por dónde se movió el dinero
- El atacante convirtió el USDC en ether en cuestión de minutos.
- Bitquery rastreó 1.920 ETH, unos 3,5 millones de dólares, repartidos entre 12 carteras.
- Esos fondos llegaron a Hyperliquid, donde las cuentas compraron XMR1, un token con el nombre de Monero.
Convertir un activo congelable como USDC en ETH y luego en un token minoritario es una táctica habitual para dificultar el seguimiento y la recuperación.
Qué no se sabe todavía
- La cifra total: 10,4 millones es lo rastreado; los 15,5 millones son una estimación externa sin confirmar.
- Los fondos de los usuarios: las informaciones no aclaran si algún usuario sufrirá pérdidas. El incidente se vincula a cuentas con acceso API de creadores de mercado.
- La reapertura: Lighter esperaba reanudar los retiros al final del lunes, mientras el consejo de seguridad prepara una actualización de contratos, pero no hay confirmación de que lo hiciera.
- El atacante: no hay atribución oficial.
Qué puedes aprender si usas un exchange descentralizado
- Protege las claves API. Limita sus permisos, desactiva los retiros y restringe por dirección IP cuando sea posible.
- Rota las claves con frecuencia y revócalas si sospechas de una filtración.
- No dejes más saldo del necesario en una plataforma; usa carteras propias para el ahorro a largo plazo.
- Sigue solo canales oficiales y desconfía de mensajes de «recuperación» que pidan tu frase semilla o fondos.
- Diversifica la plataforma, igual que diversificas activos. Sobre cómo cambian las reglas de otros exchanges, lee nuestro análisis de Binance y el cierre de cuentas en España y la UE.
Qué es una clave API y por qué es un punto débil
Muchas plataformas permiten conectar bots, hojas de cálculo o servicios de terceros mediante claves API. Cada clave tiene permisos: solo lectura, operar o retirar. Los creadores de mercado, que aportan liquidez a un exchange, suelen usar claves con permisos amplios para poder operar a gran velocidad. Si esa clave se filtra por un repositorio de código público, un correo, un ordenador infectado o un servicio externo comprometido, quien la tenga puede actuar sin necesidad de contraseña ni segundo factor. Por eso los expertos recomiendan permisos mínimos, listas de direcciones permitidas y una rotación periódica.
Este tipo de incidente también muestra la diferencia entre un fallo del protocolo y un fallo operativo. Un error de contrato afecta a todos los usuarios por igual; una clave filtrada afecta, en principio, solo a las cuentas que dependen de ella. Aun así, el resultado práctico puede ser el mismo para quien esté expuesto: pérdida de fondos y retiros congelados mientras se investiga.
Por qué importa para el mercado
Con Bitcoin cerca de los 67.000 dólares tras una semana de caídas, cualquier episodio de seguridad añade desconfianza. No parece un hackeo que mueva el mercado por su tamaño, pero recuerda que el riesgo de custodia y de acceso es tan relevante como el de precio.
Mi lectura
El hecho de que el fallo esté en una clave API y no en los contratos es, a la vez, tranquilizador y preocupante. Tranquilizador porque el código no se rompió; preocupante porque demuestra que la seguridad de un exchange descentralizado depende también de las personas y de las credenciales que lo usan. Mi lectura es que tardaremos días en saber el alcance real y que, hasta entonces, conviene no dar por buenas las cifras que circulan. A quien opera con apalancamiento en un DEX le diría que revise hoy mismo sus claves y su exposición.
— William Brischi. Opinión editorial, no una recomendación de compra o venta.
Preguntas frecuentes
¿Qué ha pasado con Lighter? Se drenaron unos 10,4 millones de dólares en USDC y se suspendieron los retiros el 16 de noviembre de 2026.
¿Cómo fue el ataque? Según Lighter, por una clave API filtrada de un trader, no por un fallo de los contratos.
¿Pierden dinero los usuarios? Las informaciones consultadas no lo aclaran. Conviene seguir los comunicados oficiales.
¿Qué es el token LIT? El token de la plataforma, que cayó más de un 10 % durante el incidente y recuperó parte después.
¿Cómo protejo mi clave API? Limita permisos, desactiva retiros, restringe por IP y rótala con frecuencia.
Este artículo es informativo y no constituye asesoramiento financiero. Las criptomonedas son activos de alto riesgo y puedes perder todo el capital invertido.
Fuentes y datos
Datos: traza de fondos de Bitquery; comunicado de Lighter.
Noticias y análisis: CoinDesk, Cryptonews, KuCoin News.
Consulta: 16 de noviembre de 2026.
#Lighter #Hackeo #SeguridadCripto #DEX #Ethereum #USDC