Ledger, el mayor fabricante de carteras físicas de criptomonedas, ha anunciado un cambio relevante en su cúpula técnica en el peor momento posible. Charles Guillemet, director de tecnología (CTO) de la compañía, comunicó el 19 de noviembre que dejará la empresa a finales de 2026, tras nueve años en ella, para lanzar un nuevo proyecto de ciberseguridad.
La salida llega un día después de que Ledger actualizara su investigación sobre dispositivos manipulados en la cadena de distribución, un ataque que ya ha salido de Asia y ha llegado a Europa y Oriente Medio. Al mismo tiempo, su gran rival, Trezor, ha confirmado una nueva filtración de datos de clientes a través de un proveedor logístico.
Repasamos qué ha anunciado Guillemet, qué se sabe de los ataques y, sobre todo, qué puedes hacer para proteger tus fondos.
La salida del CTO de Ledger
Guillemet llegó a Ledger en diciembre de 2017 como responsable de seguridad, sin equipo propio. Un año después fundó Ledger Donjon, el laboratorio interno que se dedica a atacar dispositivos para encontrar fallos antes que los delincuentes, y más tarde asumió la dirección de tecnología.
En su mensaje de despedida explicó que la transición se ha preparado durante meses y que los equipos y la hoja de ruta de la compañía están listos. También aportó cifras del alcance de Ledger: más de 8 millones de dispositivos de firma vendidos en 180 países, más de 100 instituciones financieras y marcas como clientes de Ledger Enterprise y, según sus palabras, alrededor del 20% de los criptoactivos del mundo protegidos con sus dispositivos.
No ha desvelado en qué consiste su nuevo proyecto ni quién le sustituirá. Sí dejó una frase que resume su visión: la inteligencia artificial está haciendo que los ataques sean más baratos, más rápidos y más fáciles de escalar. Guillemet no ha vinculado su salida con los incidentes recientes.
El ataque a las carteras de Ledger en la cadena de distribución
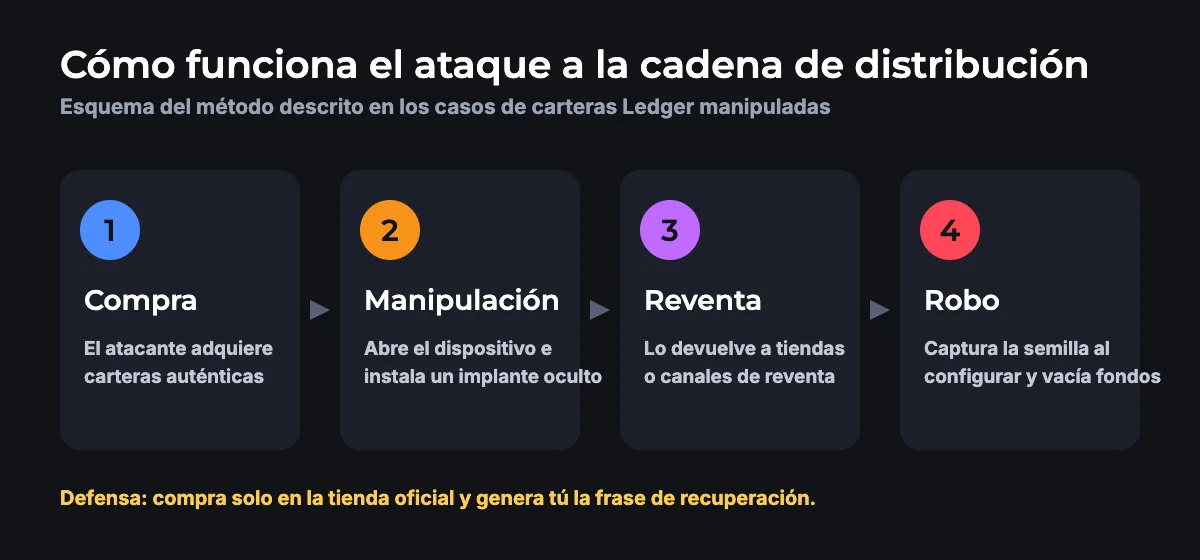
El contexto es lo que convierte la noticia en algo más que un cambio de directivos. Según la información publicada por Cointelegraph y Finwire, los atacantes compraban carteras Ledger auténticas, las abrían, les instalaban componentes electrónicos ocultos diseñados para capturar la frase de recuperación durante la configuración y después las devolvían a canales de reventa.
La clave es que el chip seguro y el sistema de Ledger no quedaban comprometidos, pero un dispositivo modificado puede superar las comprobaciones de autenticidad. El usuario cree que tiene una cartera legítima y, al generar su semilla, la está entregando a un tercero.
De Asia a Europa y Dubái
Ledger describió el problema públicamente el 15 de octubre como un ataque al canal de distribución y pidió a sus revendedores autorizados del sudeste asiático y Hong Kong que suspendieran las ventas. Después endureció las normas para distribuidores: nada de unidades de exposición en tienda ni reventa de productos devueltos.
En su actualización del 18 de noviembre, la empresa confirmó casos fuera del sudeste asiático, incluidos Europa y Oriente Medio. En Dubái, dos clientes reclaman pérdidas por unos 604.000 dólares tras comprar dispositivos en una gran tienda de electrónica: uno asegura haber perdido unos 1.300 SOL y otro, 507.000 USDT. El investigador Mark Karpelès identificó en las fotos de uno de los aparatos una placa y una antena no autorizadas; en el segundo caso la manipulación física no está confirmada.
Otros frentes abiertos
- Aplicación falsa: una copia fraudulenta de Ledger Live en la App Store de Apple costó más de 830.000 dólares a dos usuarios, según Cryptoast.
- Proveedor web comprometido: la web de Ledger figura entre las 178 organizaciones afectadas por un ataque a través del proveedor Optimizely, que inyectó código capaz de desviar transferencias.
Trezor también sufre: 27.000 pedidos expuestos
El problema no es exclusivo de Ledger. Trezor informó el 16 de noviembre de que Skladon, uno de sus proveedores de envíos, sufrió una brecha el 7 de noviembre que expuso datos de unos 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre de 2026: nombres, teléfonos, direcciones de entrega, correos electrónicos y detalles de la compra. Skladon no envía a Estados Unidos, por lo que los compradores estadounidenses no se vieron afectados.
Trezor subraya que no se filtraron copias de seguridad, PIN ni frases de paso, porque ni la empresa ni sus socios los guardan. Pero es el tercer incidente con un proveedor desde agosto, tras la brecha de ShipMonk y la del proveedor de correo Brevo, en la que se exportaron 347.149 direcciones de email. Algunos clientes ya han recibido llamadas fraudulentas en las que los estafadores citan datos reales del pedido para parecer creíbles.
Cómo proteger tus criptomonedas
Una cartera física sigue siendo una de las formas más seguras de guardar cripto, siempre que se usen con cabeza. Estas son las medidas básicas:
- Compra solo en la tienda oficial del fabricante o en distribuidores autorizados que aparezcan en su web. Evita reventas, segundas manos y unidades de exposición.
- Genera tú la frase de recuperación. Si el dispositivo llega con una semilla ya escrita o configurado, no lo uses.
- Revisa el embalaje y el aparato. Ante cualquier señal de apertura o pieza extraña, contacta con el fabricante antes de cargar fondos.
- Nunca escribas tu semilla en una web, una aplicación o un formulario, ni la compartas con nadie que diga ser soporte técnico.
- Descarga las aplicaciones solo desde la web oficial y desconfía de anuncios y resultados patrocinados.
- Trata como sospechosa cualquier llamada, SMS o carta sobre tu pedido. Trezor recuerda que nunca llama por sorpresa ni pide la copia de seguridad.
- Usa una dirección de entrega discreta, como un punto de recogida, para no asociar tu domicilio a la compra de una cartera de cripto.
Si quieres profundizar en las ventajas de cada opción, en nuestra guía sobre dónde guardar tus criptomonedas: exchange o cartera comparamos los riesgos de cada alternativa.
Mi lectura
La salida de un CTO puede ser un relevo planificado, y nada indica lo contrario. Pero el momento pesa: Ledger está gestionando a la vez dispositivos manipulados, una app falsa y un proveedor web comprometido. Para una empresa cuyo producto es la confianza, la comunicación de las próximas semanas será tan importante como la tecnología.
Lo que me parece más útil de todo esto es la lección para el usuario. Ninguno de estos ataques ha roto el chip de una cartera física: todos atacan lo que hay alrededor, la tienda donde compras, la app que descargas, los datos de tu envío o tu confianza al teléfono. La cartera física sigue siendo una buena herramienta, pero solo si la compras en el sitio correcto y la semilla nunca sale de tus manos.
No veo motivo para el pánico ni para sacar todo a un exchange, que tiene sus propios riesgos. Sí veo motivo para revisar cómo compraste tu dispositivo y, si tienes dudas, crear una nueva cartera desde un aparato comprado en la web oficial y mover allí los fondos.
Este artículo es informativo y refleja la opinión del autor; no es asesoramiento financiero ni una recomendación de compra o venta.
Fuentes: Cointelegraph · Bitbo
#Ledger #Trezor #SeguridadCripto #CarterasFrías #Bitcoin